NOTÍCIAS EDUCAÇÃO
Especialista alerta sobre cuidados com a LGPD, responsabilidade com a segurança de informação e relacionamento adequado com inteligência artificial
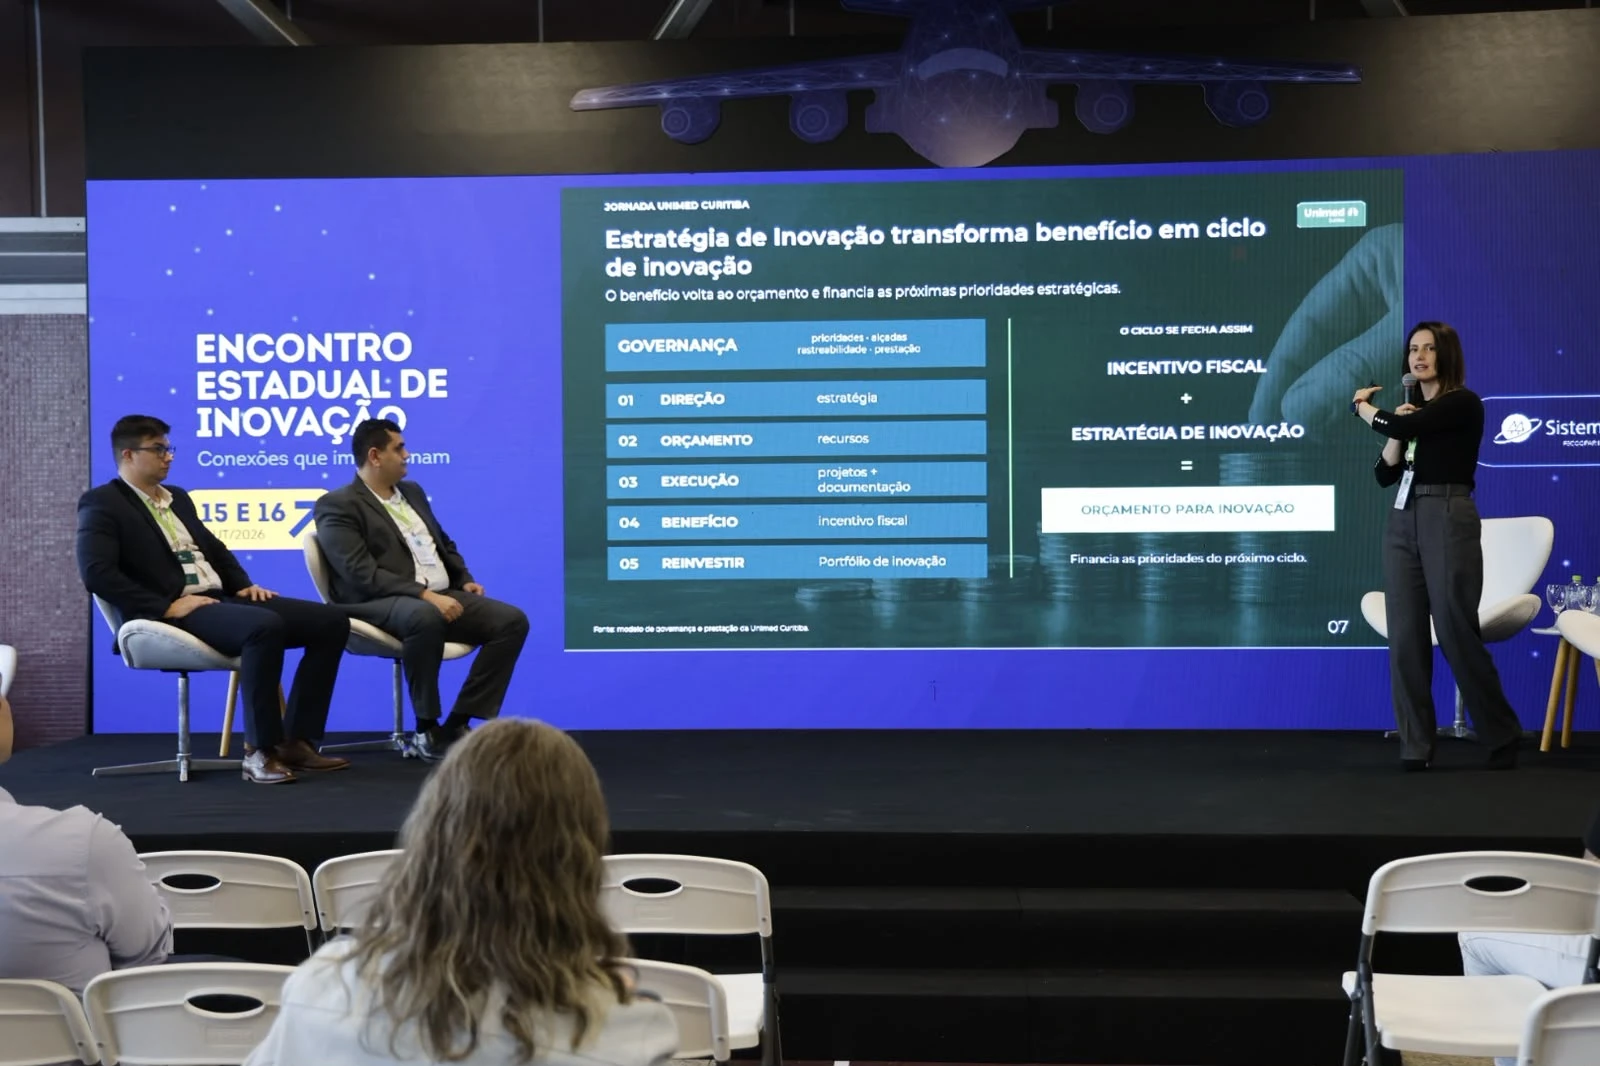
A Lei Geral de Proteção de Dados Pessoais (LGPD) vai se tornar cada vez mais relevante nas instituições e empresas, o que exigirá cuidados maiores na proteção das informações. Da mesma forma, a Inteligência Artificial (IA) passou a fazer parte do cotidiano das instituições, às vezes recheadas de informações sensíveis que precisam ser guardadas com mais segurança. Com vistas ao esclarecimento sobre os cuidados necessários, o Sistema Ocepar organizou dois treinamentos sexta-feira (16/10), no período da manhã e da tarde, na sede em Curitiba, sobre LGPD, Segurança da Informação e IA.
A maioria dos artigos da LGPD entrou em vigor em 2020, com a criação da Autoridade Nacional de Proteção de Dados e a regulamentação do tratamento de dados pessoais em meios físicos e digitais. Desde então foram aplicadas somente sete penalidades. No entanto, com a transformação da Autoridade Nacional em Agência Nacional de Proteção de Dados (ANPD), a partir de fevereiro deste ano, funcionando efetivamente como agência reguladora, o número de processos abertos já ultrapassou o que se acumulara nos cinco anos anteriores.
“O boom da ANPD ainda está por vir”, alertou o advogado Cristhian Groff, especialista em Direito Digital. A agência está preparando o primeiro concurso para contratação de fiscais. Por isso, Groff reforçou a necessidade de se dar o tratamento responsável a cada uma das informações armazenadas no Sistema Ocepar. “Quem pode fazer a diferença são os funcionários a partir do que fazem no dia a dia, a partir de cada uma de suas escolhas”, disse.
Segurança da informação
Junto a isso, ele reforçou a necessidade de se manter a segurança das informações. Um dos conselhos é não compartilhar usuário e senha, principalmente em computadores que armazenam dados da instituição, além de optar por senhas mais complexas. Também alertou para o cuidado com e-mails que trazem links. “Um clique pode abrir as portas da organização”, afirmou. “Na dúvida, não clique.”
Segundo ele, os métodos maliciosos de obter informações têm se sofisticado, inclusive com uso manipulado de voz e imagem do remetente, fazendo-se passar por pessoas conhecidas. “Criminosos podem saber seu nome, seu cargo e quem é seu chefe, mas isso não torna a mensagem verdadeira”, ponderou. “Não tem antivírus, autenticação em múltiplos fatores de ativação ou tecnologia de segurança que desonere cada um de fazer a boa escolha.”
Inteligência artificial
Em relação à inteligência artificial, o especialista alertou que há pontos que precisam ser avaliados sempre para que o relacionamento com a tecnologia seja bom. Por isso, recomendou o uso de IA homologada pela instituição para envio de documentos. “A IA gratuita pode ser um canal de vazamento, porque tudo o que é inserido está sendo processado, visto e avaliado, e pode ser usado como treinamento de algoritmo”, disse.
Segundo Groff, não se trata de negar o uso da inteligência artificial, mesmo porque ela será cada vez mais utilizada no dia a dia. “Mas é preciso usar sobre determinadas regras devido ao potencial destrutivo que ela tem que é igual ao potencial construtivo”, salientou. Ele aconselhou cautela acentuada e que sempre seja priorizada a IA homologada. “Grande parte dos riscos de treinamento de algoritmos é eliminada com soluções corporativas.”
Ao final, o advogado ponderou sobre a necessidade de se usar a inteligência artificial dentro de um planejamento corporativo e não de forma aleatória. “Se não estiver dentro de um planejamento, pode-se ter pessoas mais produtivas, mas não mais inovação na corporação”, afirmou. “Não se pode resumir todo o potencial de criatividade na inteligência artificial.”
FOTOS: Evandro Fadel / Gerência de Comunicação e Marketing Sistema Ocepar